
阿喵前言
手机装了几百个 App,哪些拿着敏感权限,代码里又藏着哪些联网地址,你真的看得过来吗?NOIR 把应用清单、权限、网络端点和风险建议整理成一份本地报告,不用 root,也不用把手机数据交给在线扫描网站。它跑在电脑上,通过 ADB 检查自己的 Android 设备;想先摸清情况,可以只扫描、看报告,不执行处置。
资源介绍
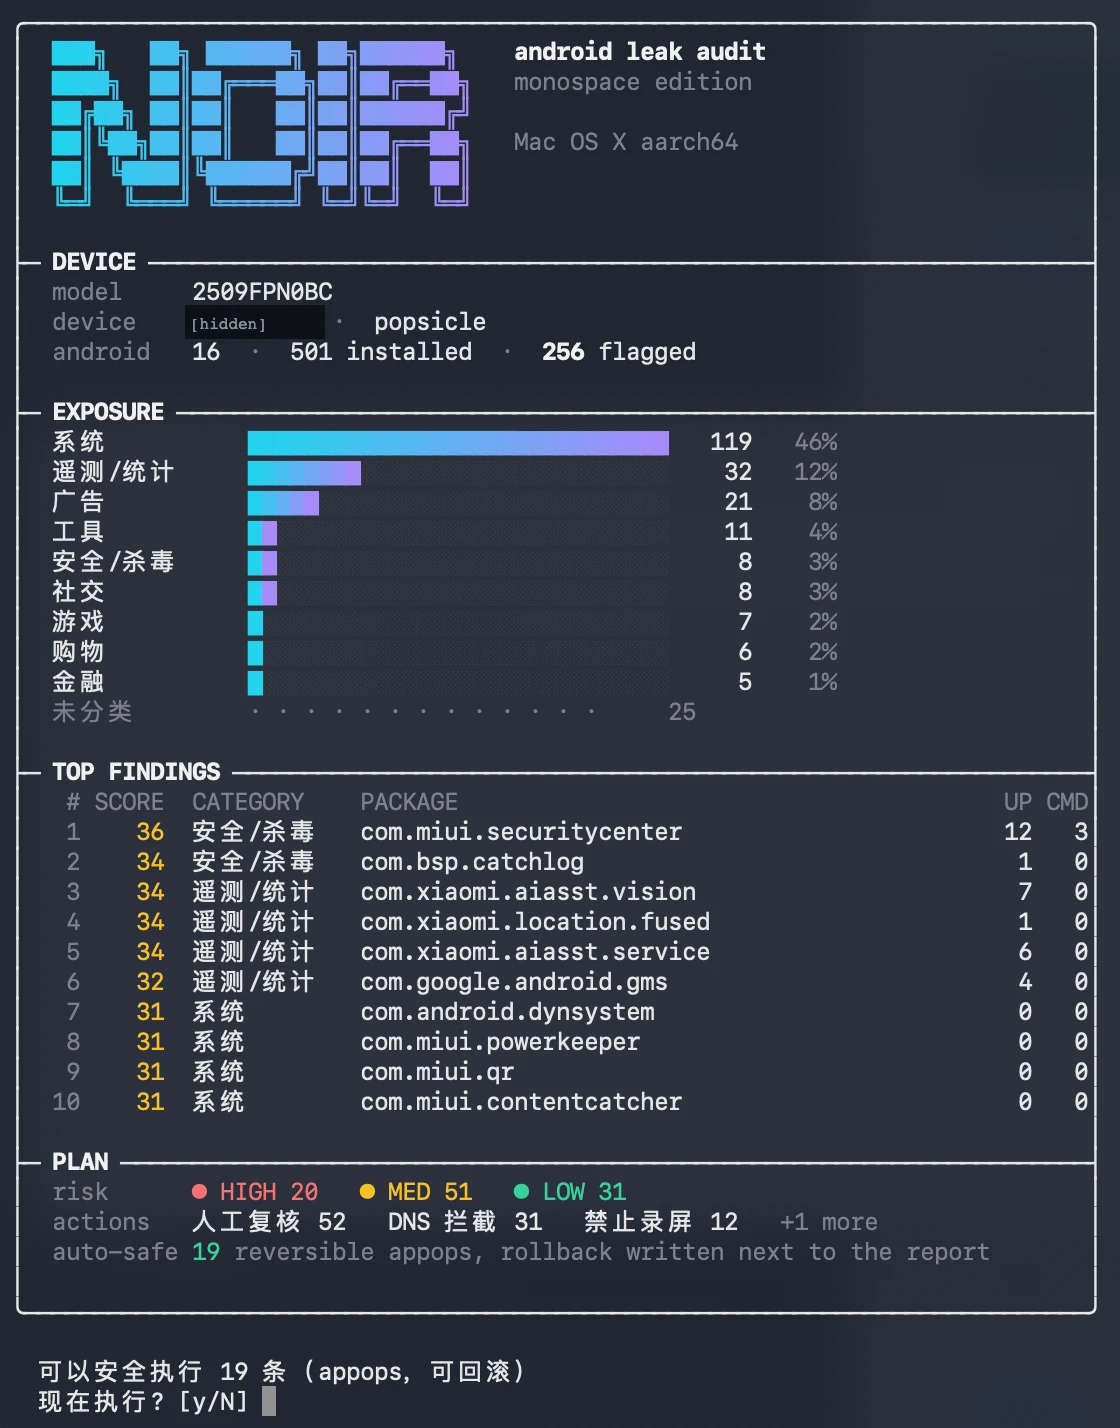
NOIR 是免费开源的 Android 应用审计工具,支持在 macOS、Windows 和 Linux 电脑上运行。连接已授权 USB 调试的手机后,它会读取应用与权限信息,从 APK 中提取网络端点,按类别与规则给出风险评分,并关联“具备什么数据访问能力、可能连接哪些域名”。
当前正式版为 v0.4.1,支持终端仪表盘、JSON/Markdown/离线 HTML 报告,以及两次扫描的权限和端点变化对比。需要深入查看单个应用时,可借助 jadx 做本地反编译与关键词检索;普通扫描不要求 root。
截图
特色
- 把线索放到一起:应用权限、联网端点、共享 UID 和清单配置不再分散查看。
- 报告方便留档:结构化 JSON、可读 Markdown 和单文件 HTML,便于复查。
- 关注更新变化:对比两份报告,找到新增应用、权限、端点与评分变化。
- 域名按用途分开:区分统计广告、用途不明与功能性域名,方便自行筛选。
- 可选深入分析:用 jadx 检索动态加载、命令执行等代码线索,再人工判断。
注意
- 评分与端点来自静态分析,是排查线索,不代表某个 App 已经泄露数据;需要时结合实际网络证据判断。
scan用于扫描,auto默认只生成计划;向导后半段也可能询问是否执行处置。带--apply的操作会改变设备设置,block --apply还包含卸载动作,不要跳过确认直接照抄。- 扫描处理在本地,安装与补齐 adb/jadx 时需下载依赖。报告含应用与设备信息,分享前检查;操作仅限自己的或已获授权的设备。
使用教程
- 从 v0.4.1 发行页下载对应系统的 portable 压缩包。便携包自带运行时,不必另外安装 Java;从源码构建则需要 JDK 17+。
- 解压并打开启动器:macOS 为
Start NOIR.command,Windows 为Start NOIR.bat,Linux 为Start-NOIR.sh。缺少 ADB 时会提示补齐工具。 - 在手机开启开发者选项和 USB 调试,连接电脑并确认调试授权。先运行
noir doctor检查环境,再用下方命令生成报告。
noir scan --out noir-out- 打开输出目录里的
report.html或report.md查看结果。首次使用只做扫描;若通过无参数向导进入,扫描后遇到执行处置提示,可选择 N 跳过。 - 应用更新后再扫描一次,用下方命令比较前后报告。需要调整权限时,先逐项看清计划与影响,并保留生成的回滚文件。
noir diff old/report.json new/report.json资源获取
NOIR v0.4.1,MIT 开源许可。对应版本下载 · 中文官网 · GitHub 开源仓库