
阿喵前言
远程桌面要经过中转服务器时,你可能会先问:屏幕画面、键盘操作会不会被服务器看到?自建服务器能让部署位置和证书由自己掌握,但安全边界还得看协议怎么加密、服务器能读取哪些连接信息。
Airhand 的会话内容采用端到端加密,中转服务器负责登记设备、配对和转发流量;它看不到画面与输入,但仍能知道连接双方、时间和流量大小。把中转部署在自己管理的机器上,再核对配对码与证书指纹,能让远程连接的信任关系更清楚。
资源介绍
Airhand 是一款开源远程桌面工具,包含 Windows、macOS、Linux 桌面端、Android 客户端和浏览器控制台。画面通过 QUIC 传输,支持硬件编解码、音频、剪贴板和多显示器;连接经自建中转服务器建立后,两端还会尝试直连。项目仍在持续开发,公开发行页提供 Windows、macOS 与 Android 安装包;Linux 虽列为支持平台,但被控端目前限 X11,且使用软件编码。
截图
特色
- 中转可自管:用 Docker Compose 部署 relay,并在客户端配置服务器地址与证书指纹;服务器负责登记控制码、配对并转发流量,不解析会话内容。
- 能直连时少绕行:会话开始后尝试 NAT 打洞,成功时画面与声音可走设备间直连,失败则继续经中转。
- 远程协作工具齐:控制多台设备、切换显示器、双向剪贴板和系统音频,并可设置画面预设。
- 优先硬件编解码:按设备共同支持的格式协商;具体编码器与帧率受平台、硬件和网络条件影响。
注意
- 自建中转不保证画面更流畅:服务器位置、网络质量、UDP 4433 可达性和是否打通直连都会影响延迟;可优先把中转部署在靠近两端的网络位置。
- Windows 被控端以 SYSTEM 身份运行,可操作 UAC 和登录界面。首次连接还需被控端配对码;只把控制码与配对码交给信任的人,并留意托盘中的连接状态。
- Linux 被控端目前仅支持 X11,且使用软件编码;Windows ARM64 安装包面向 Windows 11 ARM。
- 公开发行页含 Windows、macOS 和 Android 客户端及 Windows 服务器程序;自建客户端需按部署文档配置服务器地址与指纹。Linux 桌面端暂未见对应发行包。
使用教程
- 先按官方部署文档启动中转服务器,开放 UDP 4433,并保留数据目录中的证书和控制码数据库。
- 记录服务器日志输出的证书 SHA-256 指纹;构建客户端时配置中转地址与指纹,或安装后按使用指南修改配置文件。
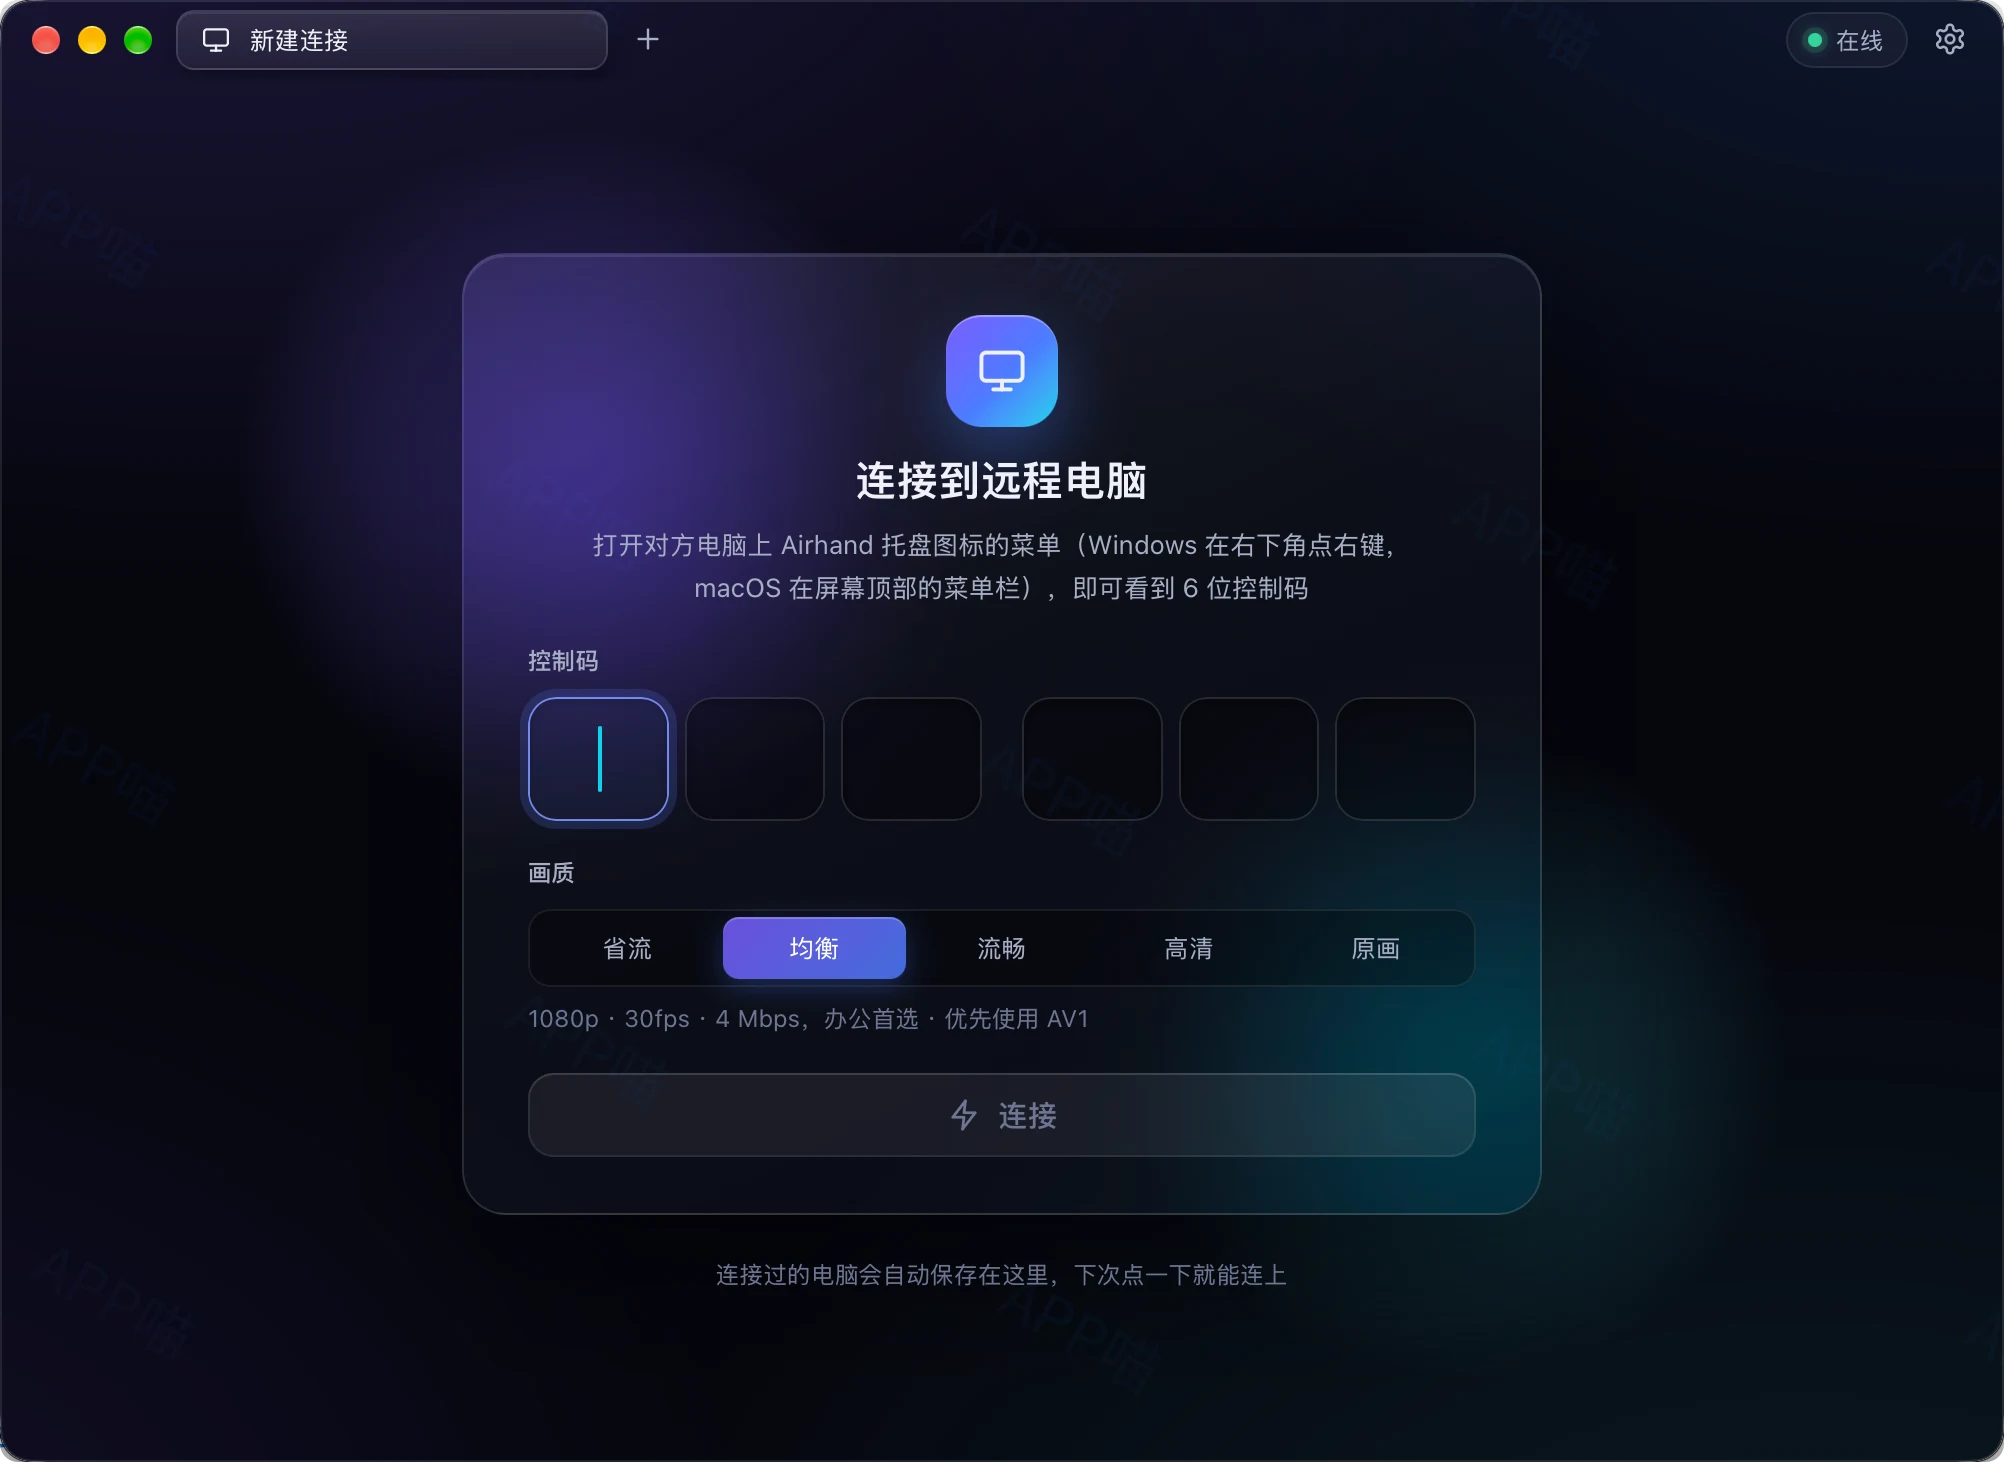
- 在被控电脑和控制端分别安装 Airhand 并连接同一服务器;在被控端托盘菜单查看六位控制码。
- 控制端新建连接并输入控制码;首次配对时再输入被控端显示的配对码。连接后从工具栏选择合适的画质,观察实际帧率、码率与连接路径。
资源获取
官方发行页(Windows、macOS、Android 客户端及 Windows 服务器程序) · 自建中转与网页控制台部署文档 · GitHub 源码仓库